
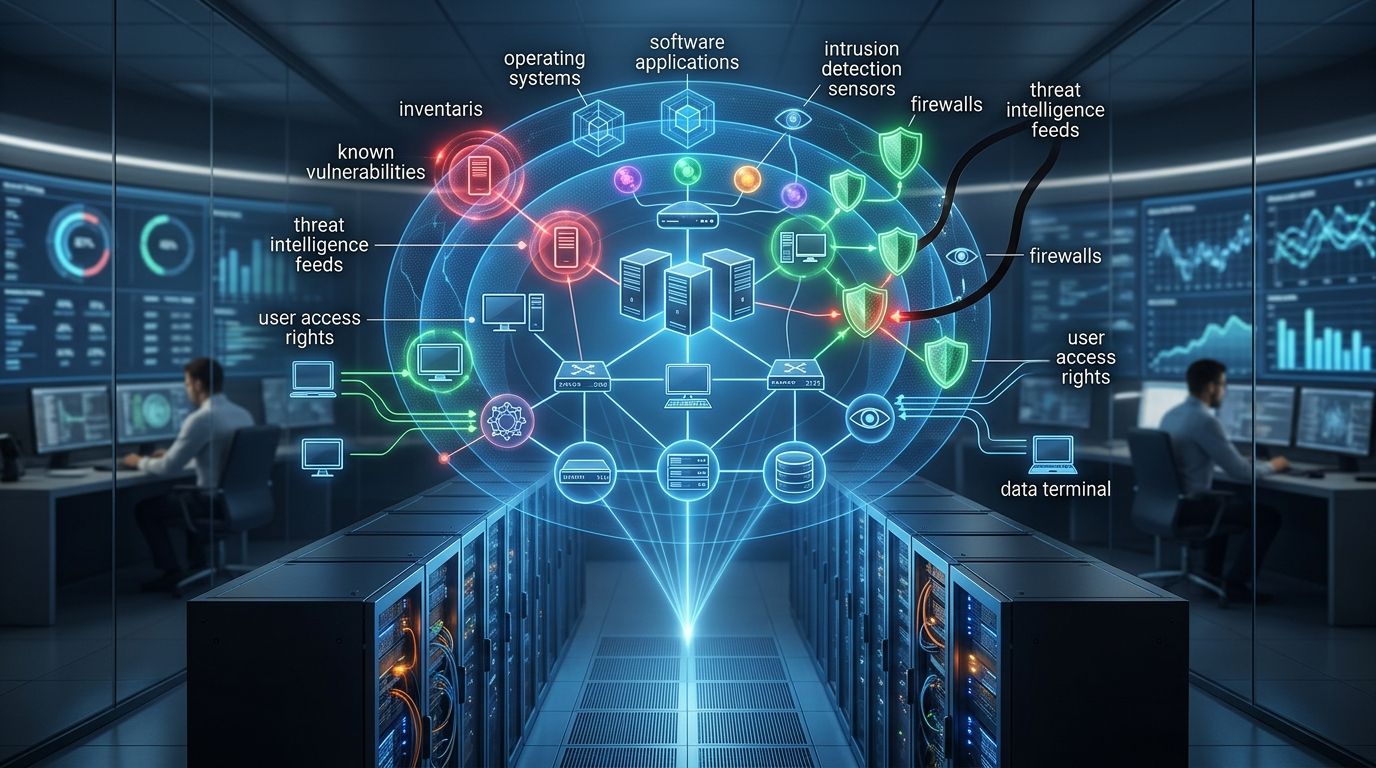
CMDB untuk Keamanan Siber: Lebih dari Sekadar Inventaris
Dalam dunia infrastruktur TI yang kompleks, banyak organisasi terjebak pada persepsi bahwa CMDB untuk Keamanan Siber hanyalah daftar inventaris perangkat keras dan perangkat lunak. Padahal, CMDB (Configuration Management Database) yang efektif berfungsi jauh lebih luas dari sekadar mencatat aset. Ia adalah pusat kendali strategis untuk mengelola risiko dan ketahanan siber.
Ketika sebuah kerentanan kritis muncul, tim keamanan tidak cukup hanya mengetahui alamat IP atau nama perangkat. Mereka membutuhkan konteks yang mendalam agar dapat mengambil keputusan yang tepat. Artikel ini akan membahas mengapa CMDB sangat krusial bagi keamanan siber modern dan bagaimana memanfaatkannya dengan maksimal.
Mengapa CMDB Harus Mendukung Pengambilan Keputusan
Saat terjadi insiden keamanan, waktu adalah aset yang sangat berharga. Tim keamanan memerlukan informasi mendalam untuk menilai urgensi. Pertanyaan mendasar yang harus dijawab oleh sistem CMDB meliputi:
- Siapa pemilik atau penanggung jawab aset tersebut?
- Layanan bisnis kritis apa yang didukung oleh perangkat ini?
- Bagaimana ketergantungan sistem lain terhadap perangkat ini?
- Apakah terdapat perubahan konfigurasi yang mencurigakan baru-baru ini?
- Apa dampak nyata jika perangkat tersebut dihentikan untuk perbaikan?
Dengan jawaban atas pertanyaan di atas, tim keamanan dapat memprioritaskan tindakan remediasi tanpa harus mengganggu operasional bisnis yang vital. Inilah inti dari penggunaan CMDB untuk Keamanan Siber yang sesungguhnya.
Membedakan IT Asset Management dan CMDB
Seringkali, terjadi kerancuan antara IT Asset Management (ITAM) dan CMDB. Keduanya memiliki fungsi berbeda namun saling melengkapi. ITAM berfokus pada manajemen siklus hidup aset, seperti pembelian, lisensi, dan pemeliharaan fisik. Di sisi lain, CMDB berfokus pada manajemen konfigurasi dan hubungan antarkomponen.
Sebagai contoh, ITAM mencatat server sebagai sebuah aset fisik. Namun, CMDB memperluas informasi tersebut dengan memetakan bagaimana server tersebut terhubung ke database, layanan DNS, API, serta layanan bisnis yang didukungnya. Sinergi antara keduanya sangat penting untuk memberikan gambaran infrastruktur yang utuh.
Kategori Informasi Penting dalam CMDB
Untuk membangun CMDB yang tangguh, organisasi perlu mencatat data yang relevan dengan konteks keamanan. Beberapa kategori utama meliputi:
- Identitas: Nama aset, hostname, dan alamat IP.
- Kepemilikan: Siapa pemilik teknis dan pemilik layanan terkait.
- Konteks Layanan: Aplikasi dan layanan bisnis yang berjalan di atas aset tersebut.
- Kritikalitas: Tingkat kepentingan bisnis dan sensitivitas data.
- Konteks Keamanan: Status kerentanan, riwayat risiko, dan kontrol kompensasi.
Tidak semua atribut harus ada pada setiap aset. Pilihlah informasi yang benar-benar membantu tim Anda dalam pengambilan keputusan strategis.
Hubungan Antarkomponen Sebagai Kunci Keamanan
CMDB yang unggul tidak hanya berisi data statis, melainkan menggambarkan ekosistem hubungan. Hubungan seperti ‘supports’, ‘depends on’, atau ‘managed by’ memberikan visibilitas bagi tim keamanan. Dengan memahami ketergantungan ini, tim dapat memprediksi dampak sebelum melakukan perbaikan pada suatu sistem yang terinfeksi.
Optimalisasi Penanganan Kerentanan
Bayangkan dua server memiliki kerentanan yang sama. Tanpa konteks, keduanya mungkin dianggap memiliki prioritas sama. Namun, jika satu server adalah sistem pengembangan dan yang lainnya adalah server transaksi pelanggan, maka prioritasnya harus berbeda. Dengan data dari CMDB, tim dapat menentukan strategi remediasi berdasarkan dampak risiko bisnis yang nyata.
Integrasi CMDB dengan Proses Operasional
Agar tetap akurat, CMDB tidak boleh diperbarui secara manual hanya saat audit. Pembaruan harus menjadi bagian dari alur kerja harian seperti Incident Management, Change Management, dan Asset Discovery. Integrasi ini memastikan data dalam CMDB selalu mencerminkan kondisi infrastruktur di lapangan.
Mengukur Keberhasilan CMDB
Keberhasilan sebuah sistem CMDB tidak diukur dari seberapa banyak baris data yang Anda miliki. Sebaliknya, ukurlah dari seberapa sering data tersebut membantu Anda dalam:
- Mengidentifikasi pemilik layanan dengan cepat saat insiden terjadi.
- Memprioritaskan kerentanan pada aset yang memiliki risiko bisnis tinggi.
- Menghubungkan perubahan konfigurasi dengan insiden yang muncul.
Tujuannya adalah memastikan setiap data yang tersimpan memberikan nilai tambah bagi ketahanan keamanan organisasi Anda.
Kesimpulan
Kesimpulannya, penerapan CMDB untuk Keamanan Siber adalah investasi strategis untuk memahami kompleksitas infrastruktur TI. Dengan memetakan hubungan, kepemilikan, dan konteks layanan, organisasi dapat melakukan mitigasi risiko dengan jauh lebih efektif dan terukur.
Arcgis Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Arcgis. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.